Сотрудник просит корпоративного ИИ-ассистента прочитать обычный документ. Но внутри скрыта вредоносная инструкция, которая может заставить модель раскрыть данные или выполнить чужую команду. Почему традиционный WAF не рассчитан на такие атаки и как защитить корпоративный ИИ?
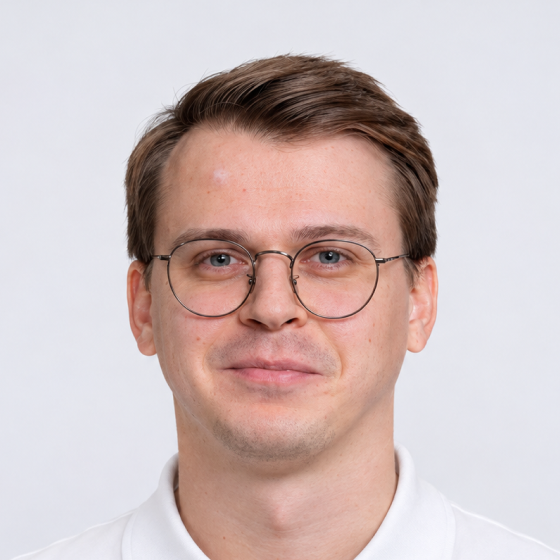
Павел Пархомец, руководитель продукта PT AF Cloud компании Positive Technologies, в открытой студии AM Live на Positive Security Day 2026 объясняет, как атакуют языковые модели и ИИ-агентов, какие риски возникают при подключении к корпоративным системам и как работает LLM Firewall.
В этом интервью разбираем:
◽️ Промпт-инъекции и джейлбрейки. Как атакующий может управлять поведением ИИ через обычный документ и почему последствия зависят от полномочий агента.
◽️ Защиту корпоративных LLM. Как LLM Firewall анализирует запросы и ответы модели, распознаёт вредоносные инструкции и снижает риск ложных срабатываний.
◽️ Внедрение LLM Firewall. Как подключить защиту к работающему ИИ-сервису, контролировать обращения к моделям и блокировать опасные команды агентов.
Также поговорили о пилотировании LLM Firewall, контроле корпоративного ИИ-трафика и планах по проверке защиты белыми хакерами
Мы используем cookie-файлы
Для обеспечения оптимальной работы сайта используются технология Сookie. Оставаясь на нашем сайте, вы соглашаетесь с Политикой обработки персональных данных. Если вы хотите запретить обработку файлов Сookie, отключите Сookie в настройках вашего браузера.